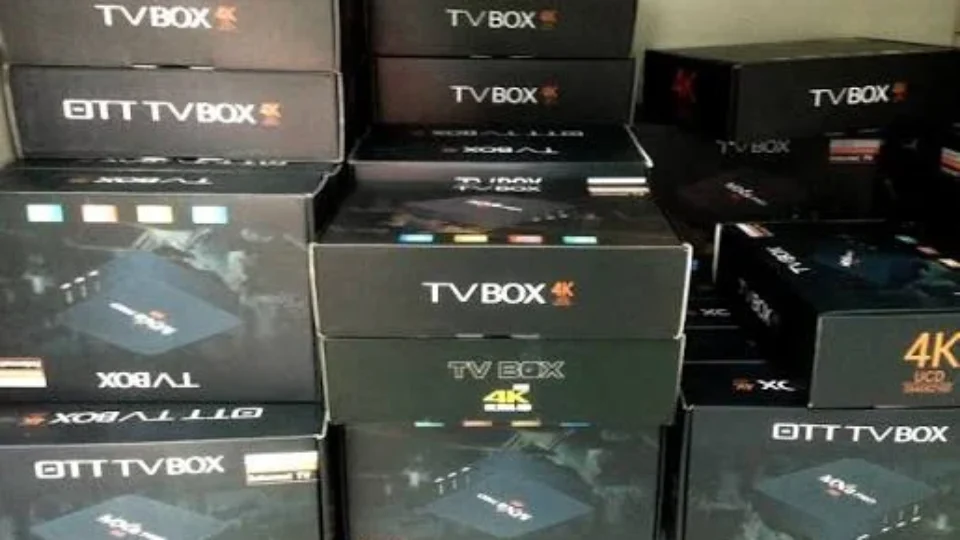
Uma operação internacional liderada pelo Google desmantelou uma rede criminosa que infectou mais de 1,3 milhão de aparelhos TV Box com sistema Android em diferentes países. No Brasil, foram identificados 150.080 dispositivos comprometidos, segundo levantamento da empresa de segurança digital TrendAI.
O programa malicioso, identificado como XCPE, já vinha instalado no firmware dos equipamentos antes de chegarem às mãos dos consumidores. A contaminação foi associada à fabricante chinesa Videostrong, que teria utilizado técnicas para esconder o código durante os testes de segurança dos aparelhos.
Entre os equipamentos afetados estão modelos de diferentes marcas, incluindo a linha MECOOL. O malware entrava em funcionamento após a primeira inicialização do dispositivo, sem que o usuário percebesse qualquer alteração no funcionamento da TV Box.
Como funcionava o esquema criminoso
De acordo com a investigação, os aparelhos infectados eram utilizados para diferentes atividades ilegais. Uma delas consistia em transformar a conexão de internet das vítimas em um chamado proxy residencial, permitindo que terceiros utilizassem o endereço de IP doméstico para ocultar a origem de operações na internet.
Os dispositivos também eram empregados em fraudes publicitárias, simulando visualizações e cliques em anúncios para gerar pagamentos indevidos.
Além disso, os criminosos podiam instalar outros programas maliciosos, capturar imagens da tela, interceptar o tráfego de rede e acessar informações de contas e credenciais dos usuários.
A investigação apontou que mais de 200 modelos de equipamentos foram comprometidos. O Brasil aparece como o segundo país com maior número de dispositivos infectados, atrás apenas da Malásia, que registrou 300.390 aparelhos.
Google rompe parceria com fabricante
Após identificar o esquema, o Google encerrou sua relação comercial com a Videostrong e proibiu a fabricante de produzir dispositivos certificados com aplicativos e serviços da empresa pré-instalados.
A operação também contou com a colaboração de autoridades policiais e empresas de segurança digital. Foram derrubados domínios e servidores utilizados para controlar os equipamentos infectados e distribuir outros módulos maliciosos.
Segundo as estimativas dos investigadores, a ação pode impedir que grupos criminosos acessem outros 10 milhões de dispositivos comprometidos por redes relacionadas.
Restaurar as configurações de fábrica não elimina o malware
Um dos principais alertas da investigação é que o código malicioso estava incorporado ao firmware dos aparelhos. Por isso, restaurar a TV Box às configurações de fábrica não é suficiente para eliminar a ameaça.
A recomendação para quem suspeita ter um equipamento comprometido é desconectá-lo da internet, tanto pelo Wi-Fi quanto pelo cabo de rede.
Para evitar problemas semelhantes, especialistas também recomendam verificar se o aparelho possui homologação da Agência Nacional de Telecomunicações (Anatel), manter os sistemas atualizados e dar preferência a dispositivos com certificação do Google Play Protect.
A procedência do equipamento também deve ser considerada antes da compra, especialmente no caso de aparelhos vendidos sem identificação clara do fabricante ou sem suporte para atualizações de segurança.